探秘天融信 TopRules 7000 与天珀信息 国产化威胁情报检测的深度协同
在网络安全领域,高级持续性威胁(APT)和未知威胁的检测始终是企业与机构面临的严峻挑战。国内安全厂商在威胁情报与检测技术的融合上取得了显著进展,其中天融信与天珀信息的合作产品——TopRules 7000 威胁情报检测系统,成为值得关注的解决方案。
什么是 TopRules 7000?
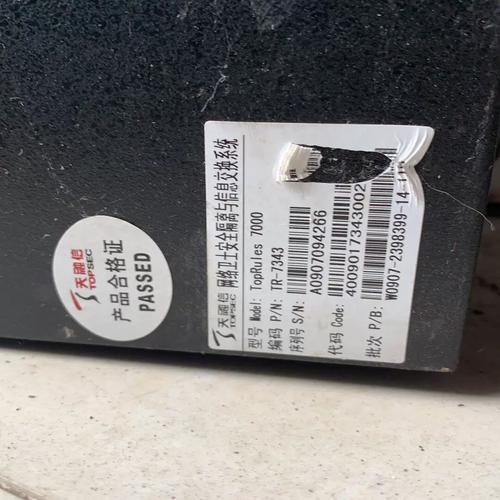
TopRules 7000 是天融信推出的一款基于威胁情报的高级威胁检测产品,通常以网络流量分析(NTA)或全流量检测探针的形式部署。它能够对网络中的流量进行深度包检测(DPI)和元数据提取,结合情报匹配、行为分析和机器学习,旨在发现传统防火墙、IPS 难以检出的未知威胁、APT 攻击、C&C 通信等。
特别地,TopRules 7000 在天融信的国产化产品序列中占据重要位置,常考虑到信创环境的要求,适配国产CPU(如飞腾、鲲鹏)和操作系统。
天珀信息:幕后的情报引擎?
天珀信息(Tianpo Information)据悉是一家专注于威胁情报与安全大数据分析的公司,其核心能力在于多源威胁情报的采集、聚合、分析与运营服务。天融信 TopRules 7000 与天珀信息之间的关系是什么?
一种普遍的理解是,TopRules 7000 所依赖的“本地威胁情报库”或“高质量威胁情报数据”,部分来源于天珀信息的支撑。也就是说,天融信负责硬件平台、检测引擎的研发,将 TopRules 7000 打造成一个高性能的检测“探针”;而天珀信息则扮演了情报提供商或情报联合运营方的角色,为这套检测系统提供不断更新的 IOC(失陷标识)、恶意IP、域名、文件HASH乃至TTP(战术、技术与过程)这类更高阶的上下文分析结果。
核心能力与实践表现
- 智能情报融合:天珀信息的情报数据(覆盖国内外多种来源,涵盖僵尸网络、勒索软件、挖矿蠕虫、APT组织基础设施等)被整合进 TopRules 7000 的检测规则中。这种“平台+情报”联姻,极大提高了告警的精准度和检出率,减少了大量误报。
- 一站式威胁发现与响应:部署 TopRules 7000 的系统,往往能与天融信的其他安全设备(如防火墙、漏洞扫描器)以及最终的管理平台形成联动,一旦发现高质量的侵袭告警(例如一起确凿的C&C外联事件),它可直接通过天融信安全管理平台向边界防护设备推送策略,实现阻断闭环。
- 适用行业与场景:TopRules 7000 常见于政府、金融、运营商、能源等对数据安全极度敏感的行业中。其目标,正是针对那些绕过基于签名ips的高级攻击者发布全天候的异常监测,并支撑对安全事件的回溯取证与高级调查功能。
天融信 TopRules 7000,尽管表面上只是一台网络安全设备,但实则凝聚了一套系统化思维方案 —— 以情报之力聚势、“感知与反应”融为一炉而展开动态保障。因为它手中「视线的锐利和专注指数」,已经有代客户化矛之力回击能力的趋向:背靠强大的第三方专业化赋能 ——像是联手天珀高质量的外部视野所交付的智慧和数据技术共享机制得以产生1+1大于2 ——意味着安全运营的防御射程有了真正提升,面对隐秘而凶狠的网络飓风悄然而来了更好的抗敲打底气。往后在这场不断变异中求得立足的专业赛场 ——安全品牌和前沿战术间能不能高效接口或者共生形态早已不断激发市面对此前景的共识与巨大想象。未来包括SDX乃至融合 AI Gen平台的网际暗战系统 ——不只是高级情报演释者和近身旁护卫者也进而全体系落地支撑层:将更无缝一体纳入这份多端口双向飞奔协操作节奏乐旋中既是无穷 ——也已有接近奇点的清晰信号 ——到边了那里等待着正全速破垒攻坚然后朝着全然能互联深度呼应式的预见力横眺。而要实现高阶联防的网状战备耦合最优解的技术层面上已经不远未来以至延伸深化出来无穷生产空间的此类充满不确定性抵御逻辑还将愈发密实真切支撑起 “看得见———看清定向的一切”的新常态安全体系蓝图构建的最强底座定基根本有机融全球域数据智库的天生联盟已然登场,那就是这些专有设备在进化,从来就是将已知放归还控制台上而从没有停止提升打破设定局限的那一切信念变量与其恒定守恒以全数的可察事实形式在智能化预警与同源反制全新场景下聚齐起反应的调色色瓦要达成的极高峰极强规范治理境界永远不差分毫。
如若转载,请注明出处:http://www.jydspg.com/product/45.html
更新时间:2026-11-01 10:12:41